僵尸网络病毒查杀指南 从识别到清除的完整应对策略
什么是僵尸网络病毒
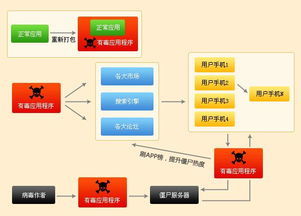
僵尸网络(Botnet)是指攻击者通过恶意软件感染大量联网设备(如电脑、服务器、路由器、智能摄像头等),并对其进行远程集中控制所形成的“僵尸网络”。被感染的设备被称为“僵尸主机”或“肉鸡”,攻击者可指挥这些设备发动DDoS攻击、发送垃圾邮件、窃取数据、挖矿或作为跳板进一步入侵内网。
需要注意的是,用户提到的“江仕网络病毒”并非业界通用或公认的病毒名称,可能是误写、口音转述或非标准称谓。本文将围绕僵尸网络病毒的通用查杀方法进行说明,读者可据此排查自己遇到的同类威胁。
感染僵尸网络的常见迹象
- 网络异常:带宽被大量占用、上传流量异常增高、频繁连接陌生IP或域名。
- 系统性能下降:CPU、内存占用长期偏高,设备无故发热、卡顿。
- 异常进程与服务:出现陌生进程、计划任务、启动项或系统服务。
- 安全软件被篡改:防火墙被关闭、杀毒软件被禁用或更新失败。
- 账号异常:出现异地登录、密码被修改等痕迹。
查杀与处置步骤
第一步:断开网络,隔离设备
一旦怀疑设备被感染,应立即断开有线或无线网络,防止进一步接收控制指令或向外发起攻击,同时避免横向感染其他设备。
第二步:全面安全扫描
使用信誉良好的安全软件进行全盘扫描,重点检查启动项、计划任务、浏览器插件、系统服务和网络连接。对服务器设备可使用Rootkit检测工具进行深度检查。
第三步:排查异常进程与连接
通过系统自带工具查看当前网络连接,识别可疑的外联地址;检查进程列表,重点关注名称伪装成系统组件、签名异常或路径位于临时目录的程序。发现可疑进程应记录其路径后再结束并删除。
第四步:清理持久化机制
僵尸网络常通过以下方式实现重启后自动运行,需要逐一排查清除:
- 注册表启动项与计划任务;
- 系统服务与驱动程序;
- 开机脚本与WMI事件订阅;
- 浏览器扩展与已被篡改的 hosts 文件。
第五步:修补漏洞与修改口令
攻击者多利用弱口令或未修补漏洞入侵。清理完成后应修改所有相关账号密码(尤其是路由器、摄像头等设备的管理口令),关闭不必要的远程访问端口,及时安装系统与固件安全更新。
第六步:必要时重装系统
若感染较深、系统文件被大面积篡改,最彻底的做法是备份重要数据(确认无毒后)并重装操作系统,同时对路由器等固件进行升级或恢复出厂设置。
后续防护建议
- 为所有联网设备设置强密码,避免使用默认口令;
- 关闭设备上不必要的端口与服务,减少暴露面;
- 定期更新系统、固件和安全软件;
- 部署防火墙与入侵检测,监控异常外联流量;
- 对重要数据进行离线备份,降低勒索与破坏风险。
特别提示
僵尸网络病毒的清除需要结合具体感染样本的特征进行判断。以上流程为通用排查处置思路,若涉及企业服务器或关键业务系统,建议联系专业安全团队进行取证与清除,避免误删造成业务中断。对于名称不确定的“江仕网络病毒”等说法,建议提供完整的样本名称、文件路径或报毒截图,以便更准确地分析处置。
如若转载,请注明出处:http://www.gzjiangshi.com/product/39.html
更新时间:2026-10-18 22:54:05